Cybersecurity is eindelijk chefsache
Cybersec Netherlands 2026: van boardroom tot slagveld
Cybersecurity gaat allang niet meer alleen over firewalls, monitoring en compliance. Het betreft ook geopolitieke afhankelijkheden, digitale soevereiniteit, hybride oorlogsvoering, bestuurlijke verantwoordelijkheid en maatschappelijke weerbaarheid. Dat werd tijdens de twee dagen van Cybersec Netherlands 2026 in de Jaarbeurs in Utrecht overduidelijk. Cybersecurity begint nu eindelijk chefsache te worden.
Tekst: RIK SANDERS Beeld: MICHIEL TON
Het hoofdpodium van Cybersec Netherlands 2026 (afgelopen 9 en 10 september) liep op de eerste dag vol voor de openingsspeech van Bart Groothuis, Europarlementariër van de VVD. Groothuis heeft een achtergrond in de ict; hij leidde van 2014 tot 2020 bij het Bureau Cyber Security van het ministerie Defensie. In het Europarlement geldt hij als een van de aanjagers van de NIS2-regelgeving. ‘We hebben sinds de Diginotar-affaire vijftien jaar aangekloot, maar dankzij NIS2 is de ceo nu eindelijk aansprakelijk voor cyberbeveiliging. Het heeft jarenlang geduurd, maar cybersecurity begint nu eindelijk chefsache te worden.’
In zijn plenaire lezing stipt hij ook de te grote afhankelijkheid van Amerika aan. De Verenigde Staten bepalen nog altijd in hoge mate de markt voor ai-modellen en chips, stelt hij vast. ‘Er zijn wereldwijd drieduizend ai-modellen waarvan een dertigtal uit de Europese Unie. Geen enkel EU-model voldoet aan EU-wetgeving op het gebied van privacy. Die is te beperkend. Deregulering is op dit vlak nodig,’ aldus Groothuis. Hoopgevend is volgens hem Cada, de Europese Cloud and Development Act, die ervoor kan zorgen dat de vraag toeneemt, zodat Europese leveranciers verzekerd zijn van voldoende vraag. Het doel is 15 procent van de EU-cloudmarkt door Europese cloudleveranciers in te vullen. ‘Dat zou een mooi begin zijn,’ zegt Groothuis.
Bestuurskamer
Zijn keynote wordt met een daverend applaus ontvangen. Na afloop staan bezoekers in de rij om hem te bedanken, een selfie met hem te maken of om nog wat vragen te stellen. ‘Gelooft u werkelijk in de kansen voor Europese tech?’, vraagt een Italiaanse bezoekster. ‘Als we er vol voor gaan en sneller kunnen schakelen, zeker! Het is niet zo dat andere continenten geen problemen hebben: kijk naar de onrust en de oplopende staatsschuld in de VS en de kwakkelende economie en de vergrijzing in China.’
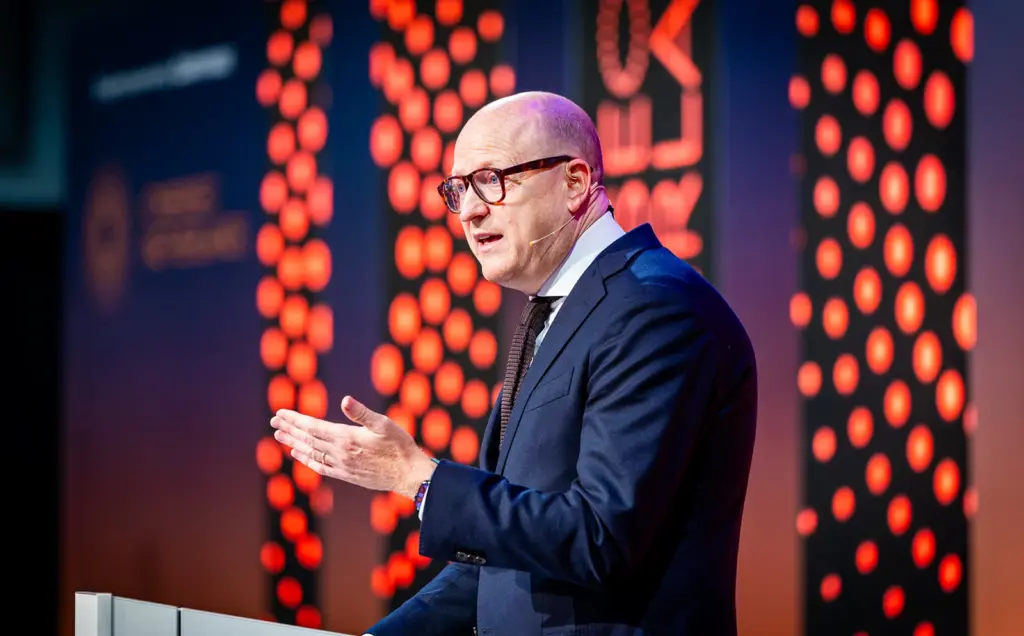
Bart Groothuis, Europarlementariër VVD
Cybersecurity is definitief een onderwerp in de bestuurskamer geworden, stelt ook Jordi van Herk, clustermanager bij organisator Jaarbeurs vast tijdens de aftrap van de eerste dag. Hij merkt tevens dat het thema van de beurs steeds breder wordt ingevuld. Cyberweerbaarheid valt er bijvoorbeeld ook onder.
Dat begrip gaat verder dan technologie alleen, benadrukt Eefje Zents, chief relations officer van het NCSC, in haar presentatie op het mainstage. De voormalige Defensie-medewerkster ziet een fundamentele verschuiving in het werk van haar organisatie. Waar het NCSC zich vroeger vooral richtte op vitale organisaties, moet nu het volledige Nederlandse bedrijfsleven worden ondersteund. Ze wijst op het bestaan van enorme hackfabrieken in Rusland. Die werken met grote aantallen goedkope hackers. Nu is het gehele bedrijfsleven de doelgroep en kan NCSC onmogelijk een directe relatie met iedereen hebben. Daarom werkt het centrum aan een nationaal cyberresilience-netwerk waarin publieke en private partijen informatie en kennis delen.
Zents roept cirts (cyber incident response teams) op om zich bij dit cyberresilience-netwerk aan te sluiten. Organisaties moeten niet alleen zichzelf, maar de hele sector in ogenschouw nemen. Gelukkig neemt het besef toe dat de onderlinge afhankelijkheden groot zijn. Volgens Zents ontstaat weerbaarheid niet tijdens een crisis, maar juist ervoor.
Bedreiging voor de democratie
Bas Dunnebier, chief science & technology officer AIVD, doet er in zijn speech qua weerbaarheid nog een schepje bovenop en waarschuwt dat ai-tools de democratie kunnen bedreigen. Hij neemt op het podium geen blad voor de mond. ‘We moeten ons weren tegen verkeerde krachten die ai-tools misbruiken. En dat moet heel snel gebeuren.’
‘We moeten ons ervan bewust zijn dat we heel erg afhankelijk zijn van andere landen of bedrijven die anti-democratisch zijn’, vervolgt hij. Hij wijst als voorbeeld op Palantir, de Amerikaanse leverancier van spyware waarvan oprichter/eigenaar Peter Thiel in een manifest blijk heeft gegeven van antidemocratische opvattingen. Volgens Dunnebier komt het grote gevaar uit landen waar de wet misbruik van ai niet tegenhoudt en waar geheime diensten op elk moment persoonlijke data kunnen opvragen zonder veel belemmeringen. In Nederland kan dit alleen onder bepaalde omstandigheden en als de wet daarin voorziet.
De AIVD-zegsman benoemt in zijn presentatie ook het gevaar van economische spionage. Sommige landen zijn daar nadrukkelijk op uit. En kennen geen wetgeving die dit tegenhoudt. Hij noemt China niet expliciet als voorbeeld, maar iedereen in het publiek weet welk land hij bedoelt.
Geopolitiek en cyberwarfare
Dit soort geopolitieke risico’s komt vooral op de tweede dag van Cybersec Netherlands aan de orde. Zodra majoor-generaal buiten dienst Pieter Cobelens het mainstage-podium betreedt, is de toon direct scherp. De voormalige directeur van de Militaire Inlichtingen- en Veiligheidsdienst (MIVD) stelt dat cyberwarfare en information warfare inmiddels niet meer los van elkaar kunnen worden gezien.
Cobelens vindt dat organisaties moeten stoppen met uitsluitend naar compliance te kijken. Het gaat uiteindelijk om operationele weerbaarheid. De vraag is niet óf een organisatie wordt aangevallen, maar hoe goed zij zich daarop heeft voorbereid.
Oorlog is het resultaat van te weinig afschrikking, zegt de oud-generaal. Afschrikking is pas geloofwaardig als de tegenstander zeker weet dat er wordt gereageerd. En dat het niet bij woorden blijft maar er echt daadkrachtig wordt opgetreden, voegt hij daaraan toe. ‘De beste partijen in cyberverdediging zijn de super powers van morgen. Sinds 2005 woedt de cyberwarfare met statelijke actoren als tegenstander. Dat blijft zo.’
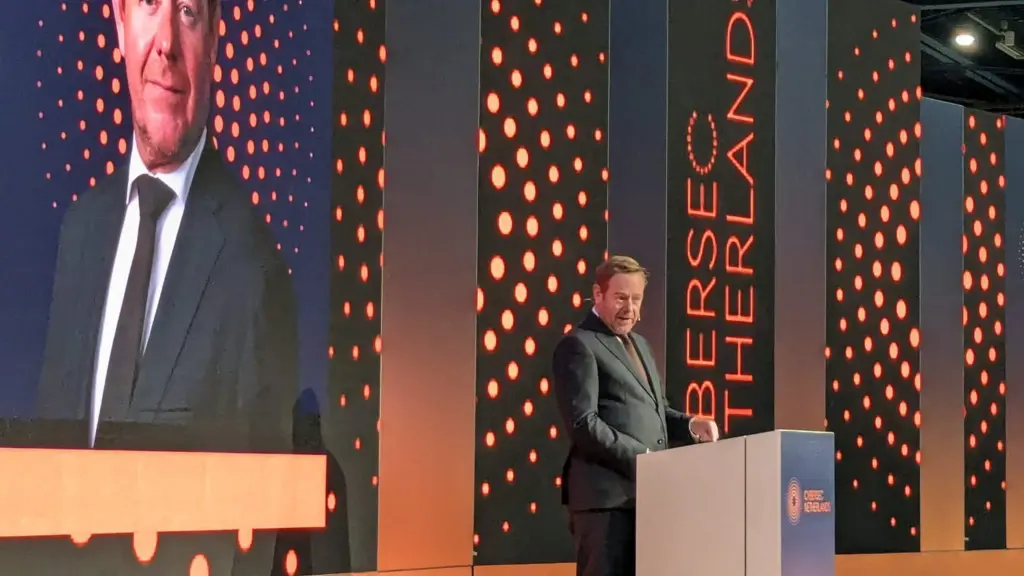
David van Weel, Minister van Justitie en Veiligheid
Breuklijn en naschokken
Waar Groothuis de Europese dimensie belicht en Cobelens de militaire, richt minister David van Weel van Justitie en Veiligheid (J&V) zich op de maatschappelijke gevolgen van cyberdreigingen. In een overvolle zaal grijpt de minister terug op de aanslagen van 11 september 2001. ‘Vandaag, precies 25 jaar geleden, beleefden we de laatste dag van de oude wereldorde,’ zegt hij. De dag erna volgde 9/11, een gebeurtenis die volgens hem een geopolitieke breuklijn vormde waarvan de naschokken nog steeds voelbaar zijn.
Hij schetst hoe nieuwe rivaliteiten, allianties en afhankelijkheden ontstonden, en hoe zelfs alledaagse veiligheidsmaatregelen, zoals schoenen uit bij de luchthavencontrole, rechtstreeks terug te voeren zijn op die ene dag. De les van toen: zodra waakzaamheid verslapt, kan het snel en hard misgaan.
Van Weel trekt die lijn door naar het heden. Volgens hem staan we opnieuw aan de vooravond van een nieuwe wereldorde. Machtsblokken verschuiven, strategieën veranderen en een nieuwe kwetsbaarheid dient zich aan. ‘We brengen deze lessen vandaag in de praktijk,’ benadrukt hij, duidelijk gericht op de digitale en geopolitieke dreigingen die Nederland nu raken.
Hij wijst op ai als game changer. ‘Het heeft operationele betekenis gekregen en we moeten daar antwoord op vinden; samenwerking bij verdediging is cruciaal. We moeten regelgeving goed opzetten, safety en resilience moeten in al ons handelen besloten liggen. Dat is een boardroomonderwerp, en zeker niet alleen technisch. Ook organisatorisch is veel aandacht nodig. Ai maakt alles ingewikkelder, daarom moeten we veel meer anticiperen. De sleutel ligt in bewustwording en snel handelen.’
Nederland kan ongemerkt in een 'digitale 9/11' terechtkomen - Minister David van Weel (J&V)
Onvoldoende oog
Na afloop van zijn betoog gaat hij op vragen van Computable nog een stap verder. De minister waarschuwt dat Nederland ongemerkt in een ‘digitale 9/11’ terecht kan komen. ‘We zien steeds meer digitale aanvallen op grote bedrijven, op overheidsdiensten. We zien sabotage op kritieke Infrastructuur en het lijkt alsof we er langzaam aan wennen. En ik denk dat dat is wat ik probeer te voorkomen. Te zeggen: dit is een 9/11. En we weten dat het eraan komt. Dus moeten we ons beter voorbereiden.’
Van Weel reageert verder scherp op de vraag of Nederland klaar is voor grootschalige ai-gedreven cyberaanvallen. Hij benadrukt dat ‘Nederland’ geen eenduidige entiteit is: ‘Nederland bestaat uit overheidsdiensten, bestaat uit bedrijven. De meeste kritieke diensten zijn niet in dienst van de overheid.’ Een aanval kan dus op veel verschillende plekken tegelijk toeslaan.
Volgens Van Weel geldt dat niet alleen voor Nederland, maar wereldwijd. ‘We lopen in de regel voorop als het gaat om cybersecurity. Maar wereldwijd denk ik dat we nog onvoldoende oog hebben voor de impact die dit gaat hebben.’
Liveblogs
Dit artikel is gebaseerd op de liveblogs die de redactie van Computable tijdens Cybersec Netherlands 2026 bijhield. Daarin nog veel meer informatie over presentaties, bezoekers, stands en het startup-paviljoen: Liveblog Cybersec 2026 – dag 1 en Liveblog Cybersec 2026 – dag 2.